 DRM-X 6.0
Utiliser un proxy de jetons côté serveur
Gardez le DRM License Token derrière votre propre moteur tout en préservant les défis natifs DRM et les octets de réponse à la licence.
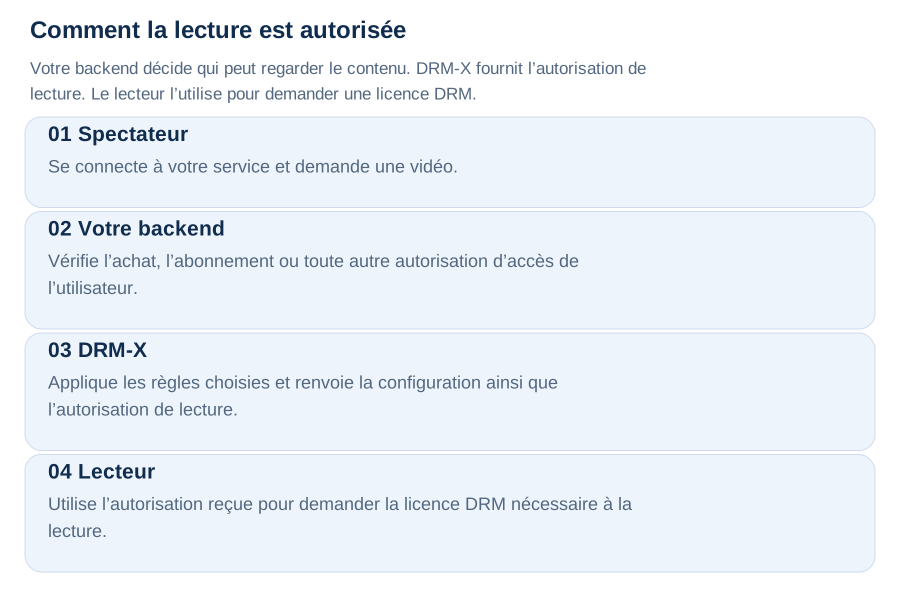
Gardez le DRM License Token derrière votre propre proxy#
Le mode Token-proxy conserve le côté vrai du serveur et retourne une poignée opaque, aléatoire, expirant plus une licence contrôlée par le client, un certificat FairPlay et des URLs de sortie.
{
  "drm": {
    "integrationMode": "token-proxy",
    "licenseServerUrl": "/api/drmx/license-proxy?kind=license&drm=widevine",
    "authorization": {
      "headerName": "Authorization",
      "scheme": "Bearer",
      "value": "opaque-random-customer-handle"
    }
  },
  "release": {
    "url": "/api/drmx/playback-release",
    "method": "POST",
    "authorization": {
      "headerName": "Authorization",
      "scheme": "Bearer",
      "value": "opaque-random-customer-handle"
    }
  }
}
Reliez la poignée à la session client authentifiée, au système Content ID, au système DRM et à l'expiration en amont du jeton. Conservez-la seulement dans un cache à expiration limité, les organismes de requête de plafonnement, rejetez les redirections, proxy exact binaire défi / octets de réponse, et effacez-la lors de la libération ou de l'expiration.
Le live PHP sample implémente à la fois les modes direct-token et token-proxy.